orzeł
Instance
Federation
Register
Login
orzeł
Instance
Federation
Register
Login
orzeł
Instance
Federation
Register
Login
Jeder
🔜 eth0
@jeder
@miau.jeder.pl
2y
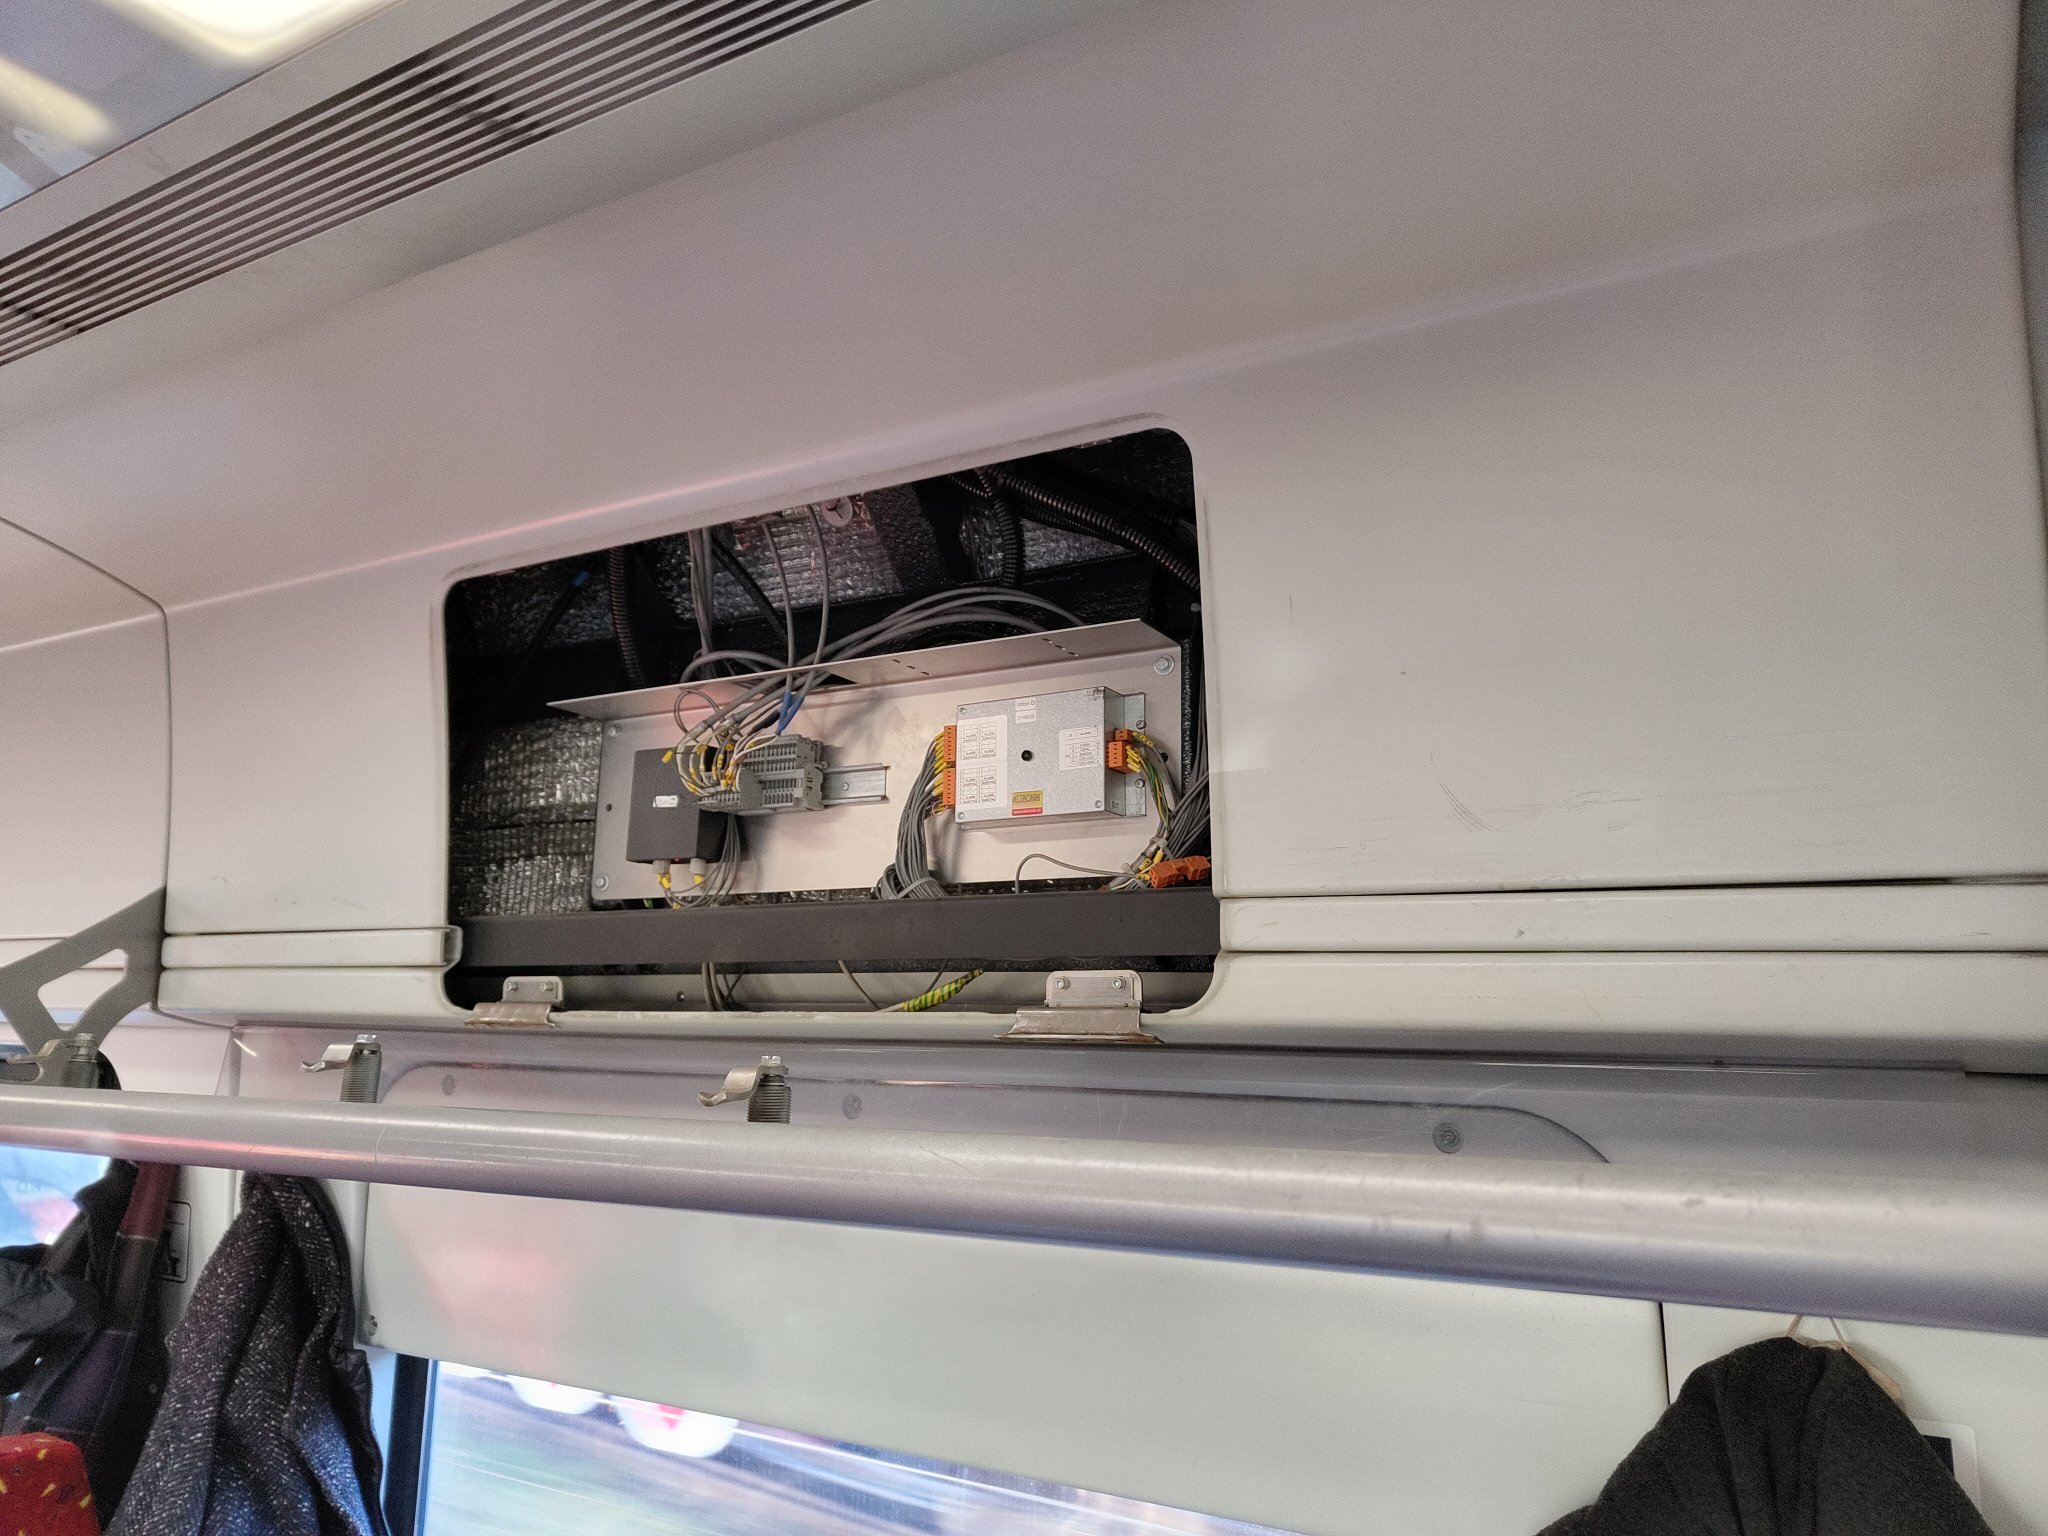
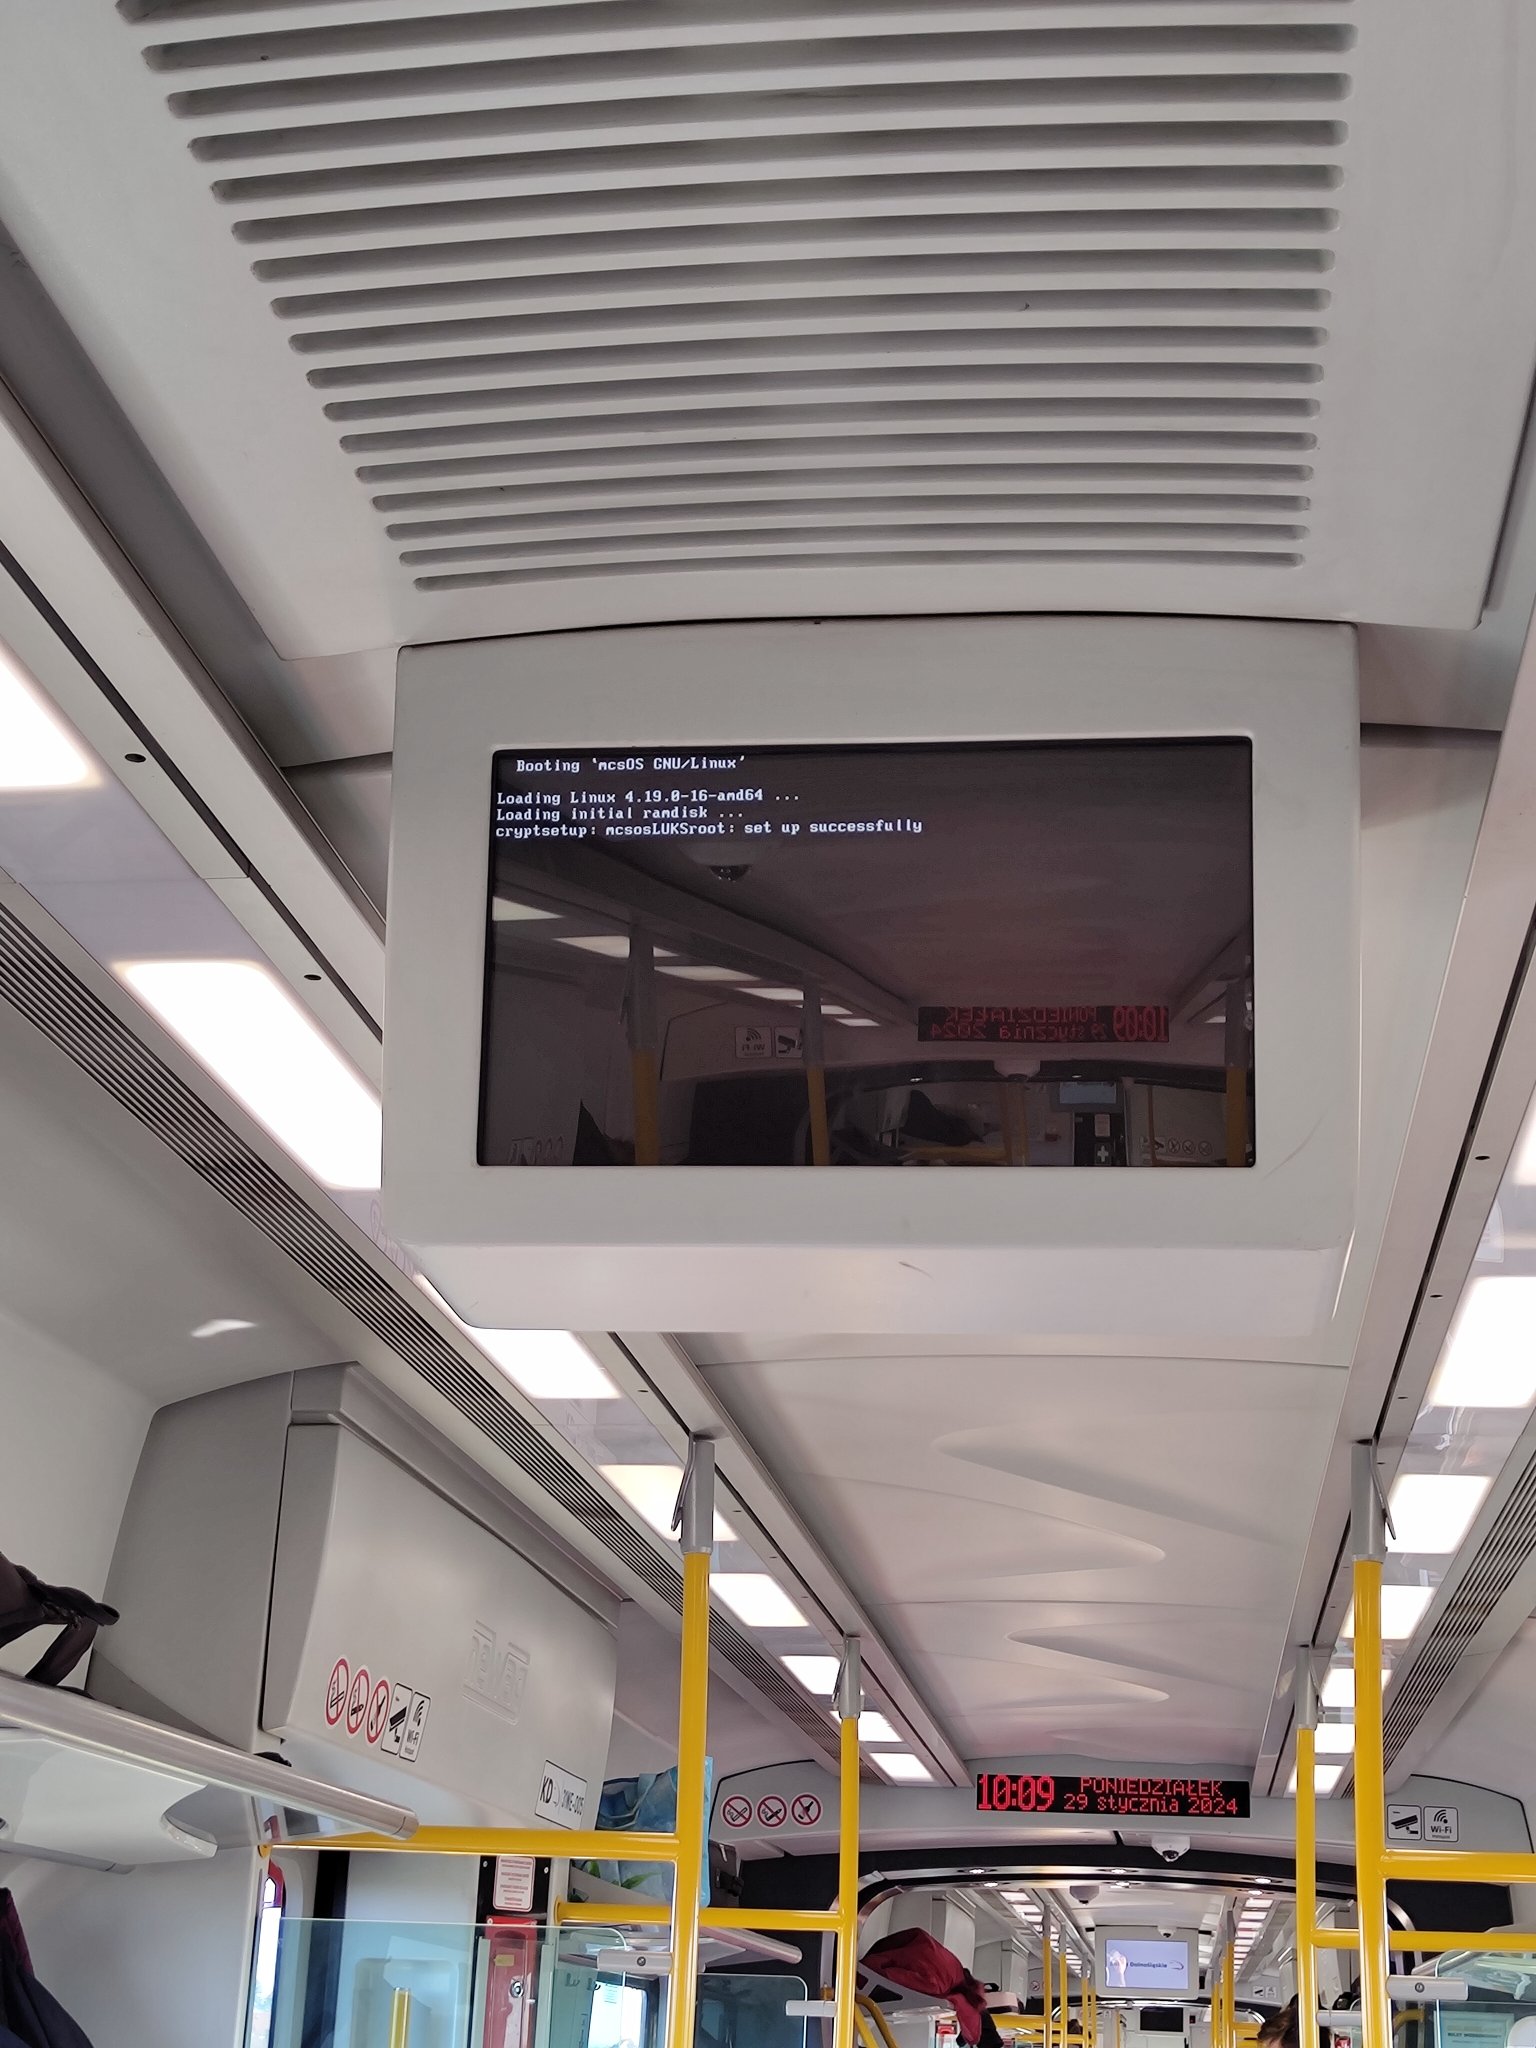
oj chyba nasi hakierzy z dragon sector zapomnieli zamknąć po sobie
⭐
6
1
1
0
6
dmiException 🎃 --> eth0
@domi
@donotsta.re
2y
@jeder
> LUKS
osz ty, ciekawe skąd ładuje klucze xDDDD
⭐
2
1
0
0
2
nullenvk
@nullenvk
@layer02.net
2y
@domi
@jeder
Chwila, dlaczego tam wogóle jest LUKS? XD
⭐
2
1
0
0
2
dmiException 🎃 --> eth0
@domi
@donotsta.re
2y
@nullenvk
@jeder
to brzmi jak harde security by obscurity wymagane przez jakiegoś speca na żądanie zarządu xD
⭐
3
1
0
0
3
nullenvk
@nullenvk
@layer02.net
2y
@domi
@jeder
No jedyne co mi przychodzi do głowy, to że initrd ściąga klucz LUKS z jakiegoś innego urządzenia, albo o zgrozo, z internetu xD
⭐
1
2
0
0
1
Jeder
🔜 eth0
@jeder
@miau.jeder.pl
2y
@nullenvk
@domi
a najlepsze jest to, że nie bootuje xD
⭐
1
0
0
0
1
BluRaf [annoyed by everything]
@BluRaf
@donotsta.re
2y
@nullenvk
@domi
@jeder
strzelam, że z TPM
⭐
2
1
0
0
2
nullenvk
@nullenvk
@layer02.net
2y
@BluRaf
@domi
@jeder
Ah, no tak, zapomniałem że dzisiaj można szyfrować dysk za pomocą klucza z TPM
1
0
0
0
dmiException 🎃 --> eth0
@domi
@donotsta.re
2y
@nullenvk
@BluRaf
@jeder
ino to też troche security by obscurity, bo strzelam że obejście i dostanie się do takiego klucza na linuxie powinno być prostsze (
init=/bin/sh
do cmdline or smth)
1
0
0
0
dmiException 🎃 --> eth0
@domi
@donotsta.re
2y
@nullenvk
@BluRaf
@jeder
(FYI nie próbowałam, więc to jest takie troche gdybanie z mojej strony)
1
0
0
0
Mae
@Mae
@is.badat.dev
2y
@domi
@BluRaf
@nullenvk
@jeder
generalnie jak coś takiego ustawiasz to pewnie z systemd-boot i wyłączasz edytowanie cmdline
search.nixos.org/options?channel=23.11&show=boot.loader.systemd-boot.editor&from=0&size=50&sort=relevance&type=packages&query=systemd-boot
⭐
2
1
0
0
2
dmiException 🎃 --> eth0
@domi
@donotsta.re
2y
@Mae
@BluRaf
@nullenvk
@jeder
i mean, spójrz na zdjęcie. to jest GRUB xD
⭐
1
1
0
0
1
Mae
@Mae
@is.badat.dev
2y
@domi
@BluRaf
@nullenvk
@jeder
pretty sure you can do this with grub as well, it's just not as well supported
2
0
0
0
Mae
@Mae
@is.badat.dev
2y
@domi
@BluRaf
@jeder
@nullenvk
basically grub just took too long to implement secure boot shit so everything is built around systemd-boot
0
0
0
0
Mae
@Mae
@is.badat.dev
2y
@domi
@BluRaf
@jeder
@nullenvk
basically grub just took too long to implement secure boot shit so everything is built around systemd-boot instead
0
0
0
0
 🔜 eth0
@jeder@miau.jeder.pl